支付安全
-
PHP漏洞危机,支付公司也开始行动了!
PHP两项远程代码执行超危漏洞引发全球安全预警,工信部发布风险提示。Mercado Pago、DNA Payments等支付公司提醒商户排查,国内商派、TMO Group启动相关应急工作,美国一家信用合作社还曾预防性暂停网上银行服务。此次漏洞可能影响商户收银台、支付接口、订单处理及支付服务商后台系统,风险范围也涉及线下收单业务。
-
从“KYC”到“KYA”,AI支付重塑了什么?
随着AI智能体逐步参与交易决策与支付执行,智能体支付的授权管理、风险识别和责任划分成为行业关注重点。中国支付清算协会发布《智能体支付应用自律公约》,提出探索KYA机制。宝付支付积极布局AI支付场景,探索人工智能与支付、营销及风险管理能力的协同,推动多元消费、智慧出行等数字支付场景创新发展。
-
一张失物招领,给支付安全上了一课
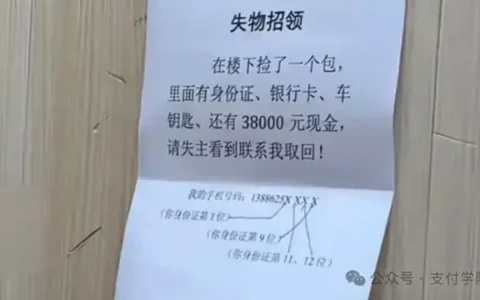
湖北襄阳一男子捡到装有3.8万元现金的包,巧妙利用失主身份证上的数字,设计了一道特殊的失物招领题。这种简单的信息筛选方式,不仅体现了普通人的安全设计巧思,也让我们得以从生活场景出发,理解支付行业的风险分级、身份认证以及公钥和私钥的工作原理。
-
万事达卡拍“韩剧”了!
在国内持卡人近期集中关注万事达信用卡境外异常交易的同时,Mastercard又在东南亚推出三集韩式微短剧《Tap Into My Heart》,把支付安全和消费者保护放进爱情剧情。从生活短片、IP角色到连续剧情,Mastercard正不断尝试让原本技术化、提示式的安全信息更接近消费者的日常内容消费。
-
万事达卡称盗刷“已解决”,公众的疑问呢?
近期多名持卡人反映万事达信用卡出现境外异常交易。万事达卡方面称事件“已经解决”,但相关银行仍表示调查正在进行。异常交易得到撤销值得肯定,但类似问题一年后再次出现,退款之外,公众还需要知道风险究竟发生在哪里、过去的调查留下了什么,以及相关风险是否真正得到控制。
-
时隔一年,万事达卡再陷异常交易风波!
9月26日,多名中国银行万事达卡持卡人反映出现疑似境外盗刷,小红书上还出现招商银行、农业银行相关异常交易线索。一年前,境内万事达卡曾发生得到机构确认的未经授权交易,万事达卡及万事网联当时启动应急调查并提出“追溯风险源”。当异常交易开始出现跨账户、跨机构和跨境受理特征,卡组织和银行卡清算网络的风险识别、信息共享及协同处置能力再次受到关注。
-
7分钟17笔数字人民币兑出,8万元存款争议待解
湖北一男子工商银行卡内约8万元资金发生争议,其中包括7分钟内17笔数字人民币兑出、多笔银联消费、跨行转账及一笔4.7万元境外无卡支付。公安机关已出具无过错证明,银行则表示民事赔偿责任仍需司法裁决。
-
支付宝API商家转账迎来新调整
支付宝开放平台发布API商家转账产品升级通知,要求正在对接或已完成对接的服务商和商家尽快配置服务器IP白名单。与4月清理支付宝目标IP固定绑定不同,这次调整针对的是商家和服务商发起转账请求的服务器来源。随着后台系统通过API直接参与资金操作,服务器和网络环境也开始影响转账接口的安全配置与正常运行。
-
PhotonPay光子易发布严正声明
PhotonPay光子易近日发布严正声明,称有人仿冒其官方网站及商户系统登录入口,并冒充员工身份对外招揽业务。此前公开平台还出现冒充PhotonPay工作人员、以“开通稳定币功能”为由发送外部链接的案例。真实产品被冒名者拿来包装虚假业务,也让支付机构面临的身份与入口安全问题更加突出。
-
移动支付,被写进AI消费新场景!
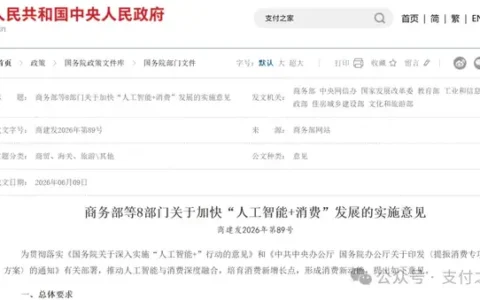
商务部等八部门发布《关于加快“人工智能+消费”发展的实施意见》,提出17项举措,推动人工智能产品、服务和商业场景落地。其中,人工智能眼镜等智能穿戴产品被要求重点打造实时翻译、移动支付等消费场景。移动支付由此进入AI终端普及场景,支付入口、商户受理、智能体授权和风险治理都将迎来新变化。